
Un e-mail évoquant votre compte Gundam ne prouve pas que son expéditeur est Bandai Namco. C’est le risque concret de la fuite annoncée le 27 octobre 2026 par Bandai Namco Entertainment et BANDAI SPIRITS : les données dérobées permettent de cibler des membres du service avec des messages crédibles, sans disposer de leur mot de passe.
L’intrusion passe par YmirLink, le prestataire chargé de l’envoi d’e-mails. Elle concerne l’environnement de diffusion de THE GUNDAM BASE MEMBERS, lié aux magasins et activités Gundam, et non l’ensemble des utilisateurs de BANDAI NAMCO ID. Les 346 247 enregistrements concernés comprennent l’adresse e-mail et un identifiant interne de gestion du compte. Ce dernier n’est pas un mot de passe.
Selon Bandai Namco, les mots de passe de connexion, données bancaires, noms, adresses postales et historiques d’achat ne font pas partie des données exposées. La distinction compte : une fuite d’adresses facilite l’hameçonnage, mais ne constitue pas à elle seule un accès aux comptes.
Alerté par YmirLink le 26 octobre, Bandai Namco a suspendu le service d’envoi d’e-mails affecté le même jour, puis signalé l’incident à la Commission japonaise de protection des informations personnelles le 27 octobre. Au 29 octobre, BANDAI NAMCO ID et THE GUNDAM BASE MEMBERS restent utilisables. Les membres concernés doivent recevoir une notification individuelle.
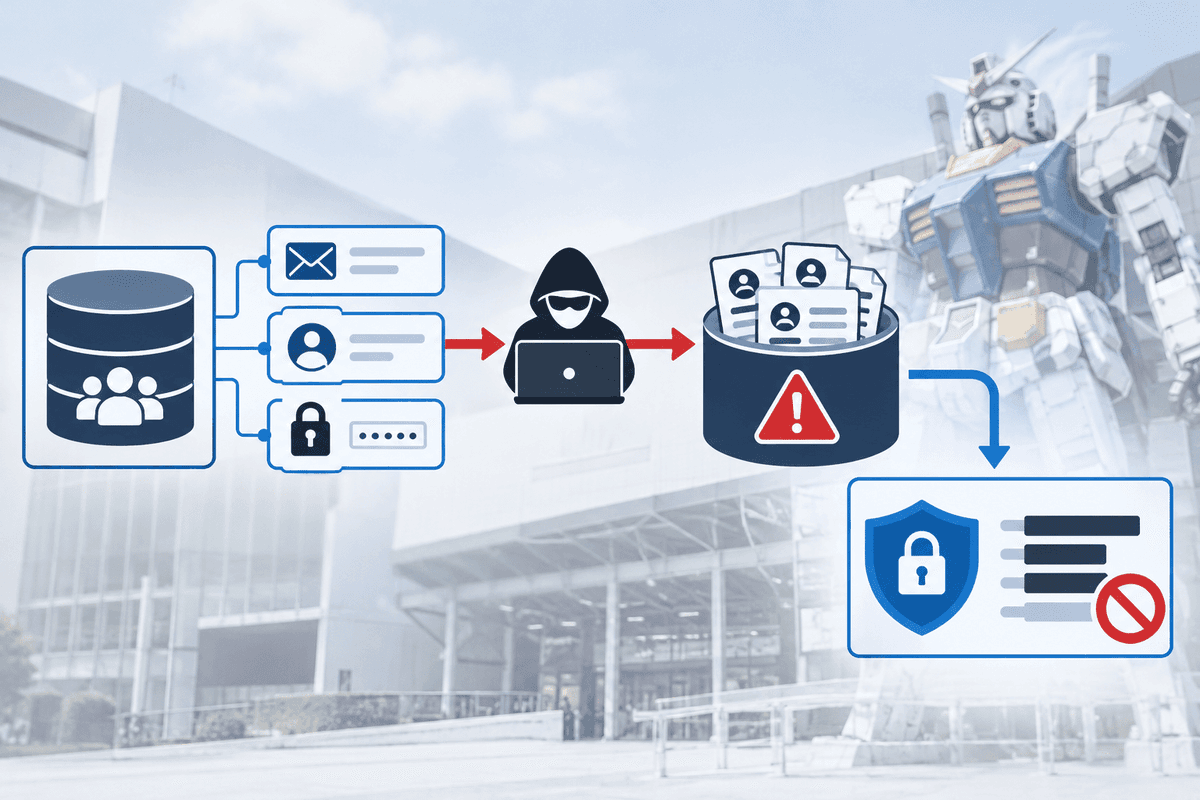
Le point faible se situe donc chez un sous-traitant : sécuriser le compte ne suffit pas à protéger les données confiées à la chaîne de prestataires. Pour les membres, la précaution immédiate porte sur les messages imitant THE GUNDAM BASE ou BANDAI NAMCO ID :
À surveiller : les notifications individuelles et les conclusions de l’enquête sur YmirLink. La méthode d’intrusion et la durée de l’accès restent à préciser : l’arrêt des envois constitue une première mesure, pas l’explication de la faille.
Accédez à des stratégies exclusives, des astuces cachées et des analyses pro que nous ne partageons pas publiquement.
Guide stratégique ultime Actualité + Astuces pro hebdomadaires