
Une invitation à tester un jeu indépendant, envoyée par un ami sur Discord, n’est pas une garantie d’origine. Son compte peut avoir été piraté. Le piège ne demande pas forcément de faille dans le jeu : une conversation ordinaire suffit à faire circuler une fausse page de connexion ou un installateur malveillant. C’est la confiance entre joueurs qui sert de porte d’entrée.
Il faut distinguer les deux mécanismes. Une page imitant Steam pour voler vos identifiants relève du phishing. Un programme présenté comme une démo, un mod ou un correctif, mais qui installe un logiciel malveillant, est un cheval de Troie. En novembre 2024, la campagne Hexon utilisait de faux installateurs de jeux pour viser notamment Steam et plusieurs messageries, dont Discord. Le faux jeu sert ici à voler des données, pas à divertir.
Les prétextes changent peu : récompense, vote pour une équipe, bêta privée, faux signalement ou menace de bannissement. Leur point commun est de vous faire agir depuis le message reçu. Rejoignez plutôt vous-même le service ou le canal officiel, sans emprunter le lien fourni. Le cadenas HTTPS ne garantit pas qu’une page appartient à Steam.
Si vous avez saisi vos identifiants sur une fausse page, changez le mot de passe depuis un appareil sain et révoquez les sessions actives. Si vous avez exécuté le fichier, déconnectez d’abord la machine du réseau, puis lancez une analyse avec un outil de sécurité fiable. L’authentification multifacteur reste utile, mais elle ne neutralise ni un jeton de session volé ni un code remis à l’attaquant.
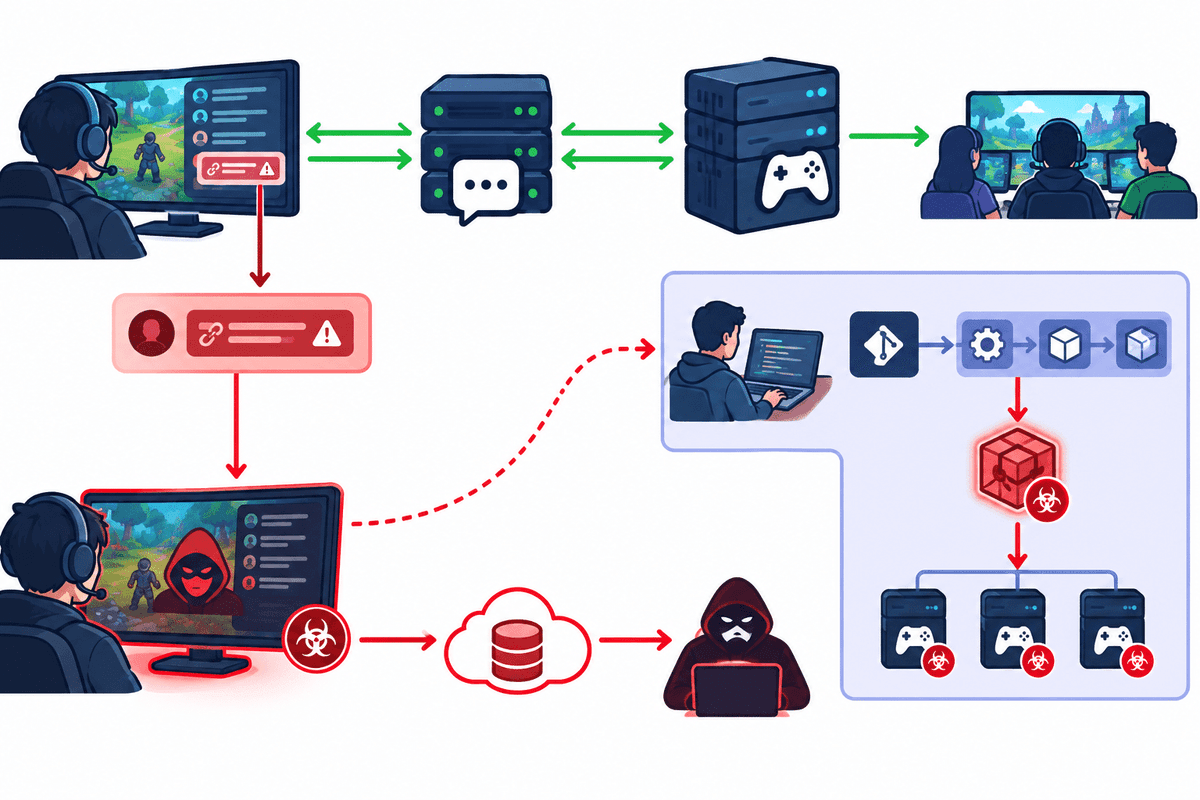
Le risque dépasse le joueur piégé. Lorsqu’un même compte administre la communauté et participe à la distribution des tests, son détournement peut permettre de proposer un faux build sous l’identité du studio. C’est une conséquence possible de cette organisation, pas une propriété particulière des jeux indépendants.
La priorité consiste donc à séparer les accès communautaires, les dépôts de code et la publication des builds, avec une authentification multifacteur sur chacun. Les invitations de test doivent renvoyer vers une page Steam, un portail authentifié ou le domaine du studio plutôt que vers un fichier privé. Les bots n’ont pas besoin de droits administrateur par défaut.
À surveiller côté studio : toute création inattendue de webhook ou modification de rôle sur le serveur communautaire. Ces changements peuvent précéder la diffusion de faux liens. Prévoir qui révoque les sessions et qui avertit les joueurs évite qu’un compte volé conserve longtemps la voix officielle du jeu.
Accédez à des stratégies exclusives, des astuces cachées et des analyses pro que nous ne partageons pas publiquement.
Guide stratégique ultime Actualité + Astuces pro hebdomadaires