
Le premier signal d’alarme n’est pas un jeu PS5 qui refuse de démarrer : c’est un prétendu émulateur qui touche aux exclusions de Microsoft Defender. Dans la campagne signalée le 28 octobre 2026 par NordVPN, des dépôts GitHub malveillants utilisent les noms KyttyPS5 et AnyPS5 pour attirer les joueurs sur PC Windows. La cible, c’est l’ordinateur qui exécute le fichier, pas la console.
Les pages reprennent la présentation de projets légitimes pour rendre le téléchargement crédible. Après son lancement, le programme ajoute des exclusions à Defender, soustrayant les fichiers concernés à certaines analyses, puis exécute une charge protégée par un outil d’empaquetage commercial. NordVPN estime qu’il s’agit probablement d’un voleur d’informations, visant notamment les mots de passe enregistrés. Ses capacités exactes restent à préciser.
Le mécanisme exploite une confusion bien pratique pour les attaquants : être hébergé sur GitHub ne vaut pas validation par GitHub. Une page soignée et du code visible ne rendent pas automatiquement fiable l’exécutable proposé à côté. Les noms KyttyPS5 et AnyPS5 servent ici d’appâts ; cela n’implique pas leurs développeurs légitimes.
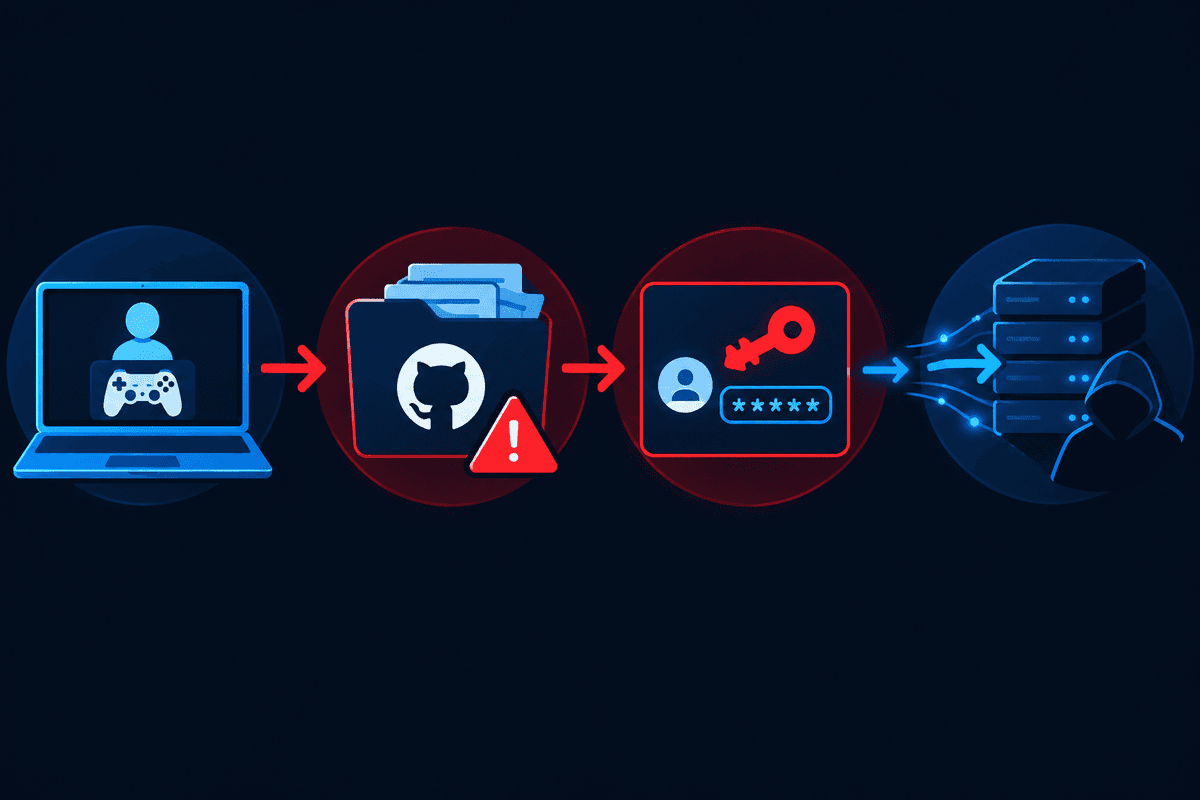
Déconnectez temporairement le PC d’Internet. Vérifiez les exclusions de Microsoft Defender, retirez celles ajoutées par le programme suspect et lancez une analyse complète. Depuis un autre appareil de confiance, changez d’abord le mot de passe de votre messagerie, puis ceux des comptes enregistrés sur ce PC, notamment vos boutiques de jeux. Révoquez également les sessions actives : changer un mot de passe ne suffit pas toujours à fermer un accès déjà obtenu.
Le prochain élément utile à surveiller sera la publication d’empreintes de fichiers et d’indicateurs de compromission permettant d’identifier précisément les téléchargements concernés. En attendant, une analyse antivirus rassurante ne remplace pas la révocation des sessions et le renouvellement des identifiants potentiellement exposés.
Accédez à des stratégies exclusives, des astuces cachées et des analyses pro que nous ne partageons pas publiquement.
Guide stratégique ultime Actualité + Astuces pro hebdomadaires